
Ilustrasi keamanan siber — Berita Hacker
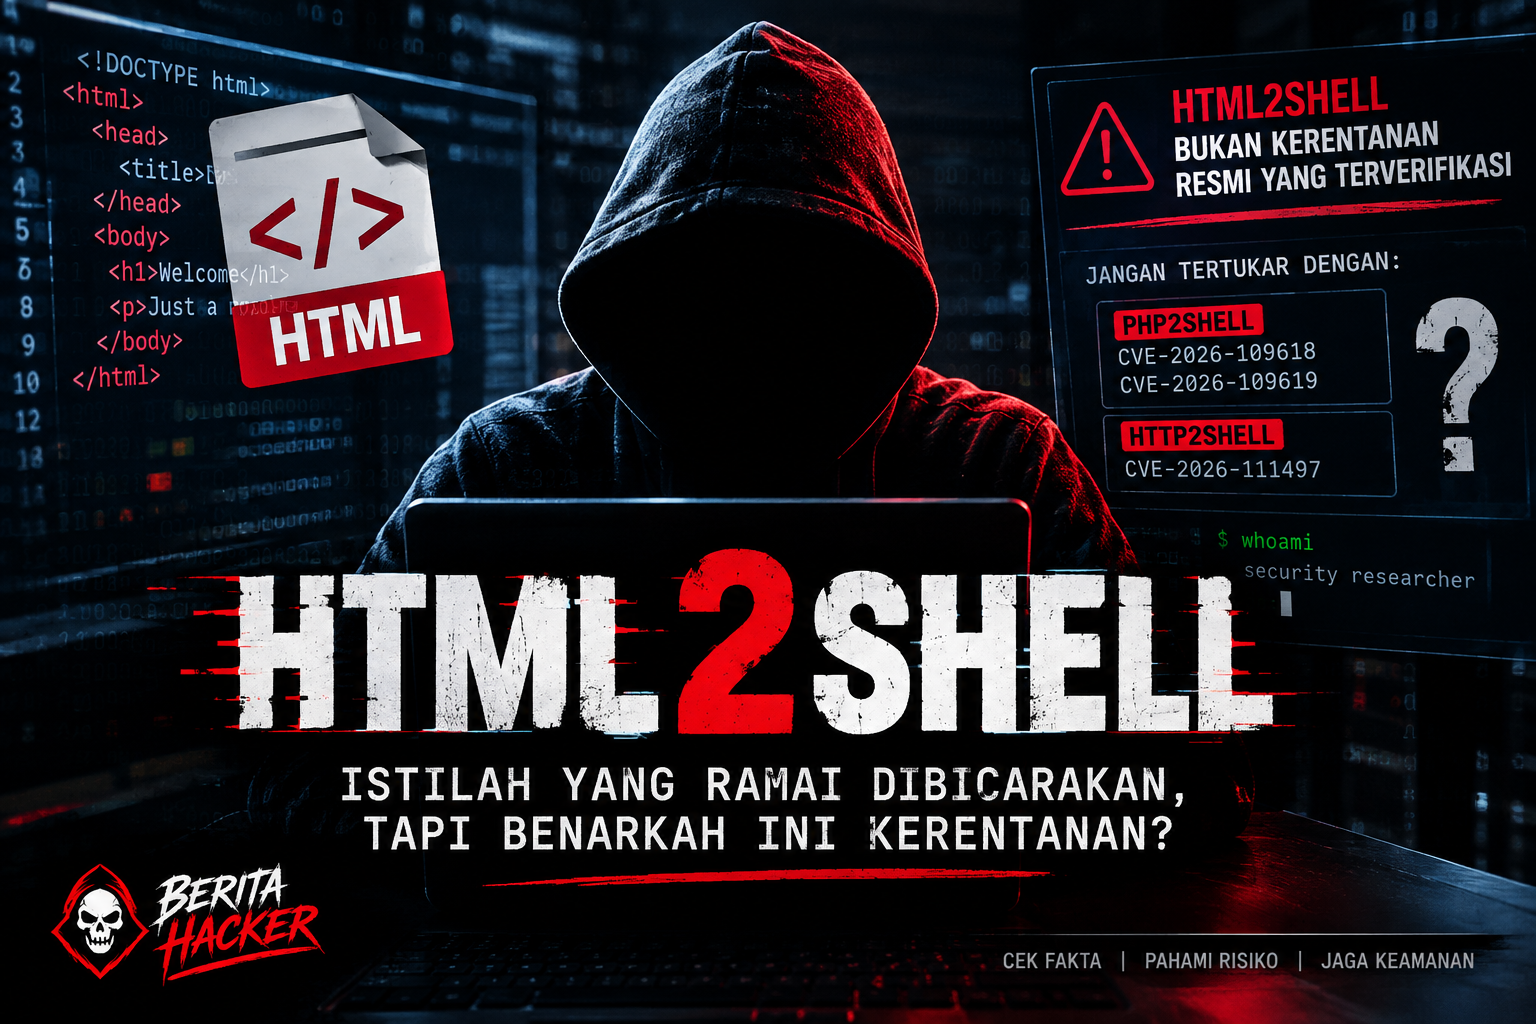
BERITA HACKER — Istilah HTML2Shell menjadi perbincangan di komunitas keamanan siber pada akhir Oktober 2026. Nama tersebut muncul di tengah meningkatnya perhatian terhadap sejumlah kerentanan perangkat lunak yang menggunakan istilah serupa, seperti PHP2Shell dan HTTP2Shell.
Namun, berdasarkan penelusuran informasi yang tersedia hingga 29 Oktober 2026, HTML2Shell tidak teridentifikasi sebagai nama kerentanan keamanan resmi yang terverifikasi. Publikasi yang membahas fenomena ini menyebutkan bahwa istilah tersebut berkaitan dengan informasi menyesatkan yang beredar di internet.
Awal Mula Istilah HTML2Shell Menjadi Perbincangan
Perhatian terhadap HTML2Shell meningkat setelah beredar unggahan yang mengklaim adanya celah keamanan pada HTML yang dapat digunakan untuk menjalankan perintah pada sistem korban.
Informasi tersebut perlu ditanggapi secara hati-hati. HTML merupakan bahasa markup yang digunakan untuk menyusun struktur halaman web, bukan bahasa pemrograman yang secara langsung menyediakan kemampuan untuk menjalankan perintah sistem operasi.
Eksekusi kode berbahaya melalui aplikasi web biasanya melibatkan kelemahan tambahan pada perangkat lunak, konfigurasi server, komponen pemrosesan data, atau mekanisme keamanan lainnya.
Jangan Tertukar dengan PHP2Shell dan HTTP2Shell
Nama HTML2Shell muncul pada periode ketika dunia keamanan siber juga menghadapi sejumlah kerentanan nyata.
- PHP2Shell: Sebutan untuk dua kerentanan kritis pada PHP yang dilaporkan dengan identitas CVE-2026-109618 dan CVE-2026-109619.
- HTTP2Shell: Nama yang digunakan dalam pelaporan kerentanan pada decoder kompresi Brotli, yang dikaitkan dengan CVE-2026-111497.
- HTML2Shell: Istilah yang beredar di internet, tetapi tidak memiliki identitas kerentanan resmi yang terverifikasi dalam laporan yang ditelusuri.
Kesamaan nama tidak berarti ketiga istilah tersebut merujuk pada kerentanan yang sama. Setiap laporan keamanan harus diperiksa berdasarkan produk yang terdampak, identitas CVE, keterangan pengembang, serta bukti teknis yang dapat diverifikasi.
Mengapa Verifikasi Informasi Keamanan Itu Penting?
Informasi kerentanan yang tidak terverifikasi dapat menyebabkan kepanikan, kesalahan penanganan sistem, dan penyebaran klaim teknis yang tidak akurat.
Peneliti keamanan, administrator server, dan pengelola situs web disarankan untuk mengutamakan informasi dari pengembang perangkat lunak, basis data kerentanan resmi, serta lembaga keamanan siber yang kredibel.
Untuk memeriksa sebuah klaim, pembaca dapat mencari identitas CVE yang disebutkan, membaca laporan teknis asli, dan memastikan bahwa rekomendasi pembaruan memang sesuai dengan perangkat lunak yang digunakan.
Langkah Keamanan yang Perlu Diperhatikan
Terlepas dari perbincangan mengenai HTML2Shell, pengelola situs web tetap perlu menerapkan praktik keamanan dasar, antara lain:
- Memperbarui perangkat lunak server dan komponen aplikasi ke versi yang telah diperbaiki.
- Memeriksa pengumuman keamanan resmi dari pengembang perangkat lunak.
- Memantau log server untuk mengidentifikasi aktivitas yang tidak biasa.
- Membatasi hak akses aplikasi sesuai kebutuhan operasional.
- Menyimpan cadangan data secara berkala dan menguji proses pemulihannya.
Kesimpulan
HTML2Shell menjadi contoh bagaimana sebuah istilah keamanan siber dapat menyebar sebelum kebenaran informasinya dipastikan. Hingga 29 Oktober 2026, istilah tersebut belum terverifikasi sebagai nama kerentanan resmi dalam laporan yang ditelusuri.
Di sisi lain, PHP2Shell dan HTTP2Shell merujuk pada persoalan keamanan perangkat lunak yang berbeda dan perlu ditangani berdasarkan rekomendasi teknis masing-masing pengembang.
Komunitas keamanan siber diharapkan tetap kritis dalam menerima informasi, menghindari penyebaran klaim yang belum terbukti, dan memprioritaskan langkah mitigasi berdasarkan sumber yang dapat dipercaya.
Sumber referensi:
- Analisis HTML2Shell dan kerentanan Brotli
- Cloudflare: Perlindungan terhadap kerentanan PHP
- CVE Program — Basis data identitas kerentanan
Catatan redaksi: Artikel ini disusun untuk tujuan edukasi keamanan siber. Status kerentanan dapat berubah seiring terbitnya informasi dan klarifikasi resmi terbaru.